Pour que vous le sachiez, le portefeuille matériel a fait son travail. La boîte dans laquelle il est arrivé, non. Le 9 octobre 2026, Ledger a confirmé qu'il enquêtait sur des pertes de fonds parmi des clients d'Asie du Sud-Est qui avaient acheté des appareils via CryptoBilis, un revendeur agréé référencé pour l'Indonésie, la Malaisie et les Philippines. Les enquêteurs on-chain ont déjà tracé plus de 86 millions de dollars vers des adresses suspectées de vol sur Bitcoin, Ethereum et Tron. Ledger affirme que ses propres systèmes n'ont pas été compromis. C'est probablement vrai, et c'est aussi exactement le problème.
Le stockage à froid a toujours été vendu comme la fin de la chaîne de confiance. Vos clés, votre appareil, vos pièces. Cet incident rappelle que la chaîne de confiance commence bien plus tôt, quelque part entre une usine et un comptoir de boutique à Petaling Jaya. Et qu'une puce parfaitement sécurisée ne peut pas protéger une seed que quelqu'un d'autre connaît déjà.
Que s'est-il passé avec les appareils Ledger de CryptoBilis ?
Les premières alertes sont venues d'utilisateurs sur X et Reddit signalant des portefeuilles vidés sans clic de phishing, sans approbation signée et sans erreur évidente. L'enquêteur pseudonyme Specter a compilé ces signalements, tracé les adresses de réception et a estimé le total à 86,96 millions de dollars répartis sur 98 adresses. Le chercheur en sécurité tanuki42 avait déjà signalé plus de 72 millions de dollars et exhorté les victimes à contacter SEAL 911. Vendredi après-midi, une entité Arkham Intelligence étiquetée « ledger drainer » affichait environ 71,5 millions de dollars encore présents dans des adresses signalées. La vérité, c'est que la réponse de Ledger a été rapide et directe. Elle a demandé à CryptoBilis de suspendre toutes les ventes et expéditions, a conseillé à quiconque ayant acheté auprès du revendeur au cours des 90 derniers jours de ne pas commencer l'installation. Et a recommandé à ceux qui l'avaient déjà fait d'envisager de déplacer les actifs vers un nouveau signataire Ledger (avec une nouvelle seed). L'entreprise a déclaré croire que les pertes se limitaient aux appareils vendus via ce seul canal et qu'elle n'avait « aucune indication » que son infrastructure ait été compromise. Elle n'a pas accusé CryptoBilis de falsification, et le revendeur n'avait fait aucune déclaration publique vendredi.| Source | Estimation | Portée | Statut |
|---|---|---|---|
| Specter (enquêteur on-chain) | 86,96 millions de dollars | 98 adresses sur Bitcoin, Ethereum, Tron | Non vérifié, nombre de victimes inconnu |
| tanuki42 (chercheur en sécurité) | Plus de 72 millions de dollars | Adresses suspectées de vol | Chiffre antérieur, en hausse selon les dires |
| Entité Arkham « ledger drainer » | Environ 71,5 millions de dollars | Fonds actuellement détenus dans des adresses signalées | Étiquette d'entité non vérifiée |
| Ledger | Non divulgué | Acheteurs CryptoBilis en Asie du Sud-Est | Enquête en cours |
Specter a déjà nuancé la formulation « des centaines de portefeuilles de victimes », concédant que le nombre réel de victimes n'est pas établi. Personne n'a prouvé que chaque adresse du décompte appartient à un acheteur CryptoBilis. Considérez les 86 millions de dollars comme un plafond construit à partir de rapports publics, pas comme un chiffre de perte audité.
Où sont allés les cryptos volés ?
La répartition d'Arkham est plus intéressante que le chiffre principal, car elle montre ce que l'attaquant collectait réellement.

| Actif | Valeur approximative dans les adresses signalées | Part du total suivi |
|---|---|---|
| Ether (ETH) | 29,4 millions de dollars | 41 % |
| Bitcoin (BTC) | 17,5 millions de dollars | 25 % |
| USDD (stablecoin Tron) | 13,6 millions de dollars | 19 % |
| Tether (USDT) | 10,8 millions de dollars | 15 % |
Environ un tiers du butin est constitué de stablecoins, et l'USDD est un actif natif de Tron, la liste d'adresses de Specter s'appuyant également sur Tron. Cela correspond à la région. L'USDT sur Tron est le rail de règlement par défaut dans une grande partie de l'Asie du Sud-Est, et les victimes stockaient exactement ce que stockent les utilisateurs locaux. La part d'USDT compte pour une autre raison : Tether peut la geler, et l'a fait à plusieurs reprises à la demande des forces de l'ordre. L'USDD n'a pas d'historique comparable de gels par l'émetteur. Si l'attaquant est intelligent, les stablecoins sont échangés en premier et la fenêtre de gel se referme. Selon les rapports de vendredi, les fonds n'avaient pas été visiblement transférés via un bridge, mélangés ou déposés sur des exchanges.
Comment un portefeuille matériel authentique peut-il être vidé ?
Franchement, un portefeuille matériel protège une chose : la clé privée, après qu'elle a été générée de manière sécurisée sur l'appareil. Tout ce qui précède ce moment est en dehors de son modèle de menace. Il existe trois façons réalistes pour un attaquant de s'introduire via la chaîne d'approvisionnement, et elles nécessitent des défenses très différentes.
L'appareil pré-initialisé, la plus vieille astuce. Un revendeur initialise l'appareil, écrit les 24 mots sur la carte de récupération, referme la boîte et la vend comme neuve. L'acheteur voit un portefeuille « prêt à l'emploi », dépose des fonds, et l'attaquant les balaie en utilisant la copie de la seed qu'il a conservée. Les propres consignes de Ledger précisent explicitement qu'un véritable appareil n'arrive jamais avec une phrase de récupération déjà remplie. Tout acheteur qui génère une nouvelle seed déjoue complètement cette attaque.
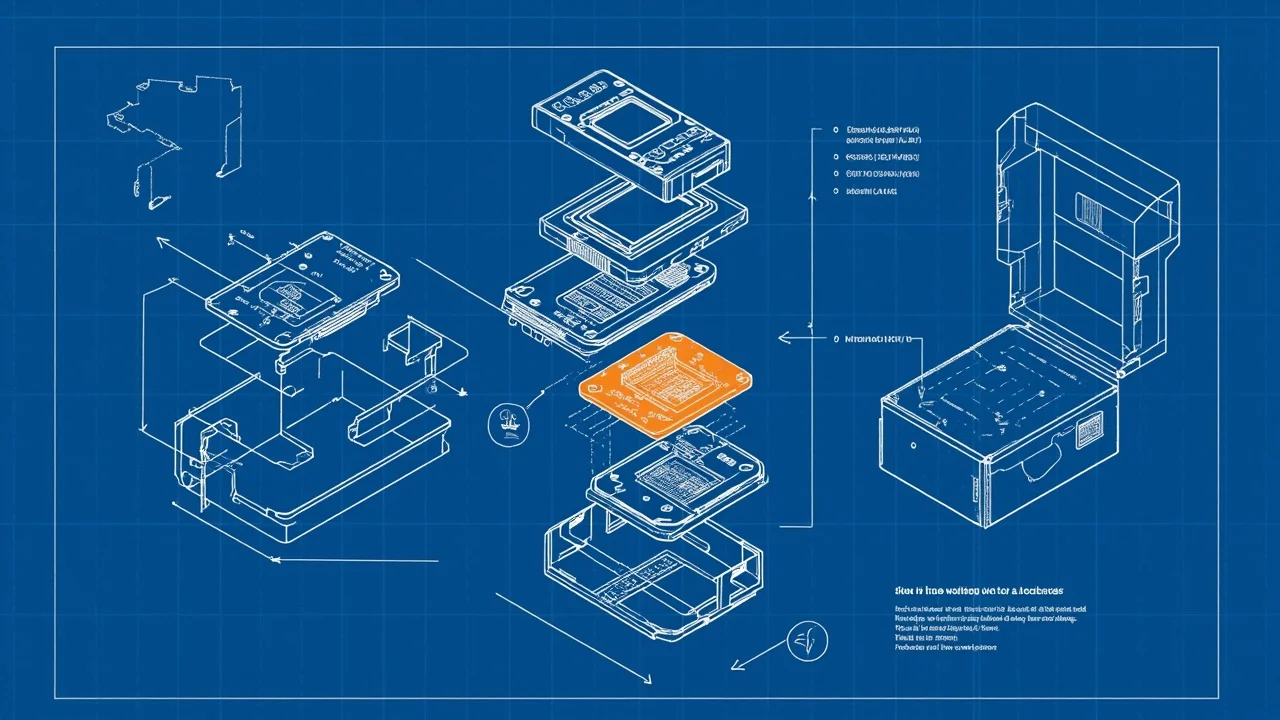
L'appareil contrefait. En 2023, Kaspersky a disséqué un faux Trezor Model T acheté sur un site de petites annonces avec des sceaux qui semblaient intacts. Son firmware modifié remplaçait la seed aléatoire par l'une de 20 phrases codées en dur par l'attaquant et ignorait discrètement tout sauf le premier caractère de toute passphrase. L'utilisateur a tout fait correctement et a généré une « nouvelle » seed sur l'appareil… elle n'a simplement jamais été nouvelle. Ici, générer sa propre seed ne sert à rien. Ce qui vous sauve, c'est la vérification d'attestation du fabricant, qu'une puce clonée ne peut pas passer. Ce qui signifie, L'implant. C'est le cas effrayant, et c'est la théorie actuellement attachée à CryptoBilis. L'ancien PDG de Mt. Gox, Mark Karpelès, a publié des photos de démontage d'un Ledger qu'il dit avoir acheté en Malaisie, encore sous film rétractable intact. Il décrit une seconde carte cachée là où se trouve normalement le rembourrage de l'écran, avec une antenne filaire, un module LTE et une eSIM de données. Selon son récit, l'implant lit l'écran 128 par 64 pixels, reconnaît l'écran de configuration et transmet les mots de la seed sous forme de texte via le réseau cellulaire. L'élément sécurisé authentique reste intact. Le firmware reste intact. La vérification d'attestation passe, car l'appareil est authentique. Il a juste un passager.
Karpelès n'a pas dit que son unité provenait de CryptoBilis, et ses conclusions concernent l'appareil d'un seul chercheur, pas une cause racine confirmée. Mais si le mécanisme tient, cela explique pourquoi les victimes n'ont signalé aucune approbation suspecte : la seed a quitté l'appareil au moment où elle a été affichée. Et l'attaquant a simplement attendu les dépôts.
Genuine Check de Ledger détecte-t-il les appareils falsifiés ?
Partiellement, et ce « partiellement » est toute l'histoire. Notre analyse des routes d'attaque documentées montre qu'aucune défense unique ne couvre tous les cas. Le seul contrôle qui touche les trois attaques de chaîne d'approvisionnement est l'endroit où vous avez acheté l'appareil.
| Route d'attaque | Genuine Check la détecte ? | Générer sa propre seed aide ? | Acheter en direct aide ? |
|---|---|---|---|
| Carte de récupération pré-remplie | Non (l'appareil est authentique) | Oui, totalement | Oui |
| Appareil contrefait avec seeds codées en dur | Oui, si exécuté via le logiciel officiel | Non | Oui |
| Implant matériel lisant l'écran | Non (l'élément sécurisé est authentique) | Non | Oui, en grande partie |
| Fausse application de portefeuille ou page de phishing | Non pertinent | Non | Non |
La dernière ligne est là pour mettre les choses en perspective. En avril, un musicien a perdu environ 424 000 dollars en bitcoin après avoir téléchargé une fausse application Ledger Live depuis l'App Store Mac d'Apple. La plupart des « hacks » de portefeuilles matériels consistent encore à taper 24 mots dans un logiciel qui les demande gentiment. Ce qui rend le cas CryptoBilis différent, c'est que les victimes n'ont apparemment rien fait de mal, si ce n'est faire confiance à une boutique agréée.
Est-ce un problème Ledger ou un problème de revendeur ?
Les deux, selon qui répond. Changpeng Zhao a déclaré que les preuves pointent vers une attaque de chaîne d'approvisionnement localisée à un seul fournisseur et a ajouté, avec un timing douteux, que « la garde de ses propres fonds s'accompagne de responsabilités supplémentaires ». Le PDG d'AnchorWatch, Rob Hamilton, a averti que le rayon d'impact pourrait s'étendre au-delà de Ledger, puisque CryptoBilis vend aussi Trezor, Tangem, SafePal, OneKey, Ellipal et CoolWallet. Bitcoin Malaya pose déjà la question publiquement.
La position de Ledger est techniquement correcte. Ses puces n'ont pas été cassées et ses serveurs n'ont pas été compromis. Mais l'entreprise liste CryptoBilis sur sa page officielle de revendeurs, ce qui est précisément le signal qu'un acheteur à Kuala Lumpur ou Manille utilise pour décider qu'une boutique est sûre. Un programme de revendeurs agréés est une délégation de confiance. Quand il échoue, « nos systèmes n'ont pas été compromis » est une déclaration vraie qui ne rend l'ETH de personne. Cela tombe aussi dans une année difficile pour la marque. En janvier, une faille chez le processeur de paiement Global e a exposé les noms et coordonnées des acheteurs de Ledger.com, et la compromission de la bibliothèque Connect Kit en 2023 est encore fraîche dans les mémoires.
Que doivent faire les propriétaires de portefeuilles matériels maintenant ?
Honnêtement, si vous avez acheté chez CryptoBilis au cours des 90 derniers jours, suivez les conseils de Ledger sans débat. Ne l'installez pas. S'il est déjà installé, déplacez tout vers un nouvel appareil acheté directement auprès du fabricant, avec une seed générée sur ce nouvel appareil. Ne réutilisez pas l'ancienne seed sur le nouveau matériel. Cette seed est ce qui peut être compromis.
Pour tous les autres, les leçons sont simples et ennuyeuses, c'est pourquoi les gens les ignorent : Bien sûr, Achetez sur la boutique du fabricant. Pas une annonce de marketplace, pas un revendeur discount, pas une unité « scellée » d'un forum. Le tableau ci-dessus montre que c'est la seule défense qui couvre les trois routes de chaîne d'approvisionnement.
Refusez tout appareil qui arrive avec des mots déjà écrits. Aucun portefeuille légitime n'est expédié pré-initialisé. Jamais.
Exécutez la vérification d'attestation via le logiciel officiel, à chaque fois. Elle n'attrapera pas un implant, mais elle tue les contrefaçons. Même ainsi, Utilisez une passphrase. Elle neutralise à elle seule une carte de récupération divulguée. Un implant qui surveille l'écran pourrait encore la capturer pendant la saisie, alors considérez-la comme une couche supplémentaire qui augmente le coût d'une attaque, pas comme un correctif.
Répartissez les avoirs importants. Si un appareil s'avère compromis, il ne devrait pas tout détenir.
Cela compte pour quiconque déplace régulièrement des fonds entre plateformes et stockage à froid, y compris les joueurs de casino crypto. Les plateformes à paiement rapide comme CryptoCasino.Vegas traitent automatiquement les retraits vers l'adresse que vous leur donnez, ce qui signifie que la sécurité de ces gains repose entièrement sur l'appareil qui a généré cette adresse. Un portefeuille matériel propre, acheté directement à la source, est le dernier maillon de cette chaîne. Comme les acheteurs de CryptoBilis viennent de l'apprendre, c'est aussi le maillon que la plupart des gens ne pensent jamais à inspecter.
Ledger a promis des mises à jour au fur et à mesure de l'enquête. Jusqu'à ce qu'elle nomme une cause racine, l'hypothèse la plus sûre est la plus inconfortable : un appareil authentique d'un vendeur agréé peut encore être compromis. Et la seule chaîne d'approvisionnement pleinement fiable est la plus courte.